Казус
Производствена мрежа, която държи завода и трите офиса заедно
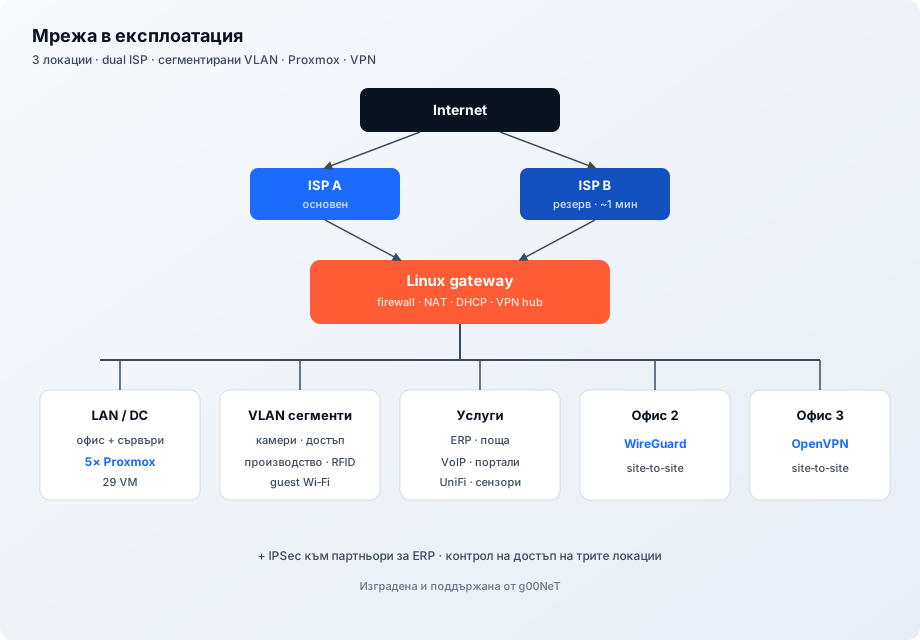
Не теория. Жива инфраструктура: dual ISP с failover под минута, сегментирани VLAN‑и, Proxmox клъстер с пет нода и двадесет и девет виртуални машини, site‑to‑site VPN, VoIP, Wi‑Fi и контрол на достъп — проектирана, пусната и поддържана от нас.
3
локации на една мрежа
2
ISP с auto‑failover
5
Proxmox нода
29
виртуални машини
15+
VLAN / сегмента
10+
суича в топологията
26+
WireGuard peer‑а
20+
IP камери в сегмент
Защо това е силно
Цялата верига — не само „настроихме рутер“
Клиентът е производство с реални срокове: машини, склад, ERP, поща, телефония и хора на три места. Ако мрежата падне, спира линията — не само „интернетът“. Затова инфраструктурата е проектирана като система, не като куп кутии.
Ние държим gateway‑а, суичовете, виртуализацията, VPN‑ите и вътрешните услуги. Когато нещо се чупи в 2 през нощта, знаем къде да погледнем — защото сме я построили.
Edge
Два ISP линка, един Linux gateway
Основен и резервен доставчик влизат като отделни VLAN на главния суич и се терминират на Linux gateway (firewall, NAT, DHCP, policy routing, VPN hub). При проблем с основния линк трафикът се прехвърля към резерва за около една минута.
Outbound NAT, DNAT към вътрешни услуги, отделни маршрутизационни таблици за партньорски ERP достъп — без „черен кутия“ firewall, който никой не смее да пипа.
- Автоматичен failover — производството не чака ръчна намеса.
- Policy routing — ERP и партньорски тунели вървят по правилния път.
- Жива документация — топология, forwards, VLAN и хостове са описани и се обновяват.
Сегментация
VLAN‑и според риска, не „всичко в една мрежа“
Офисът, видеонаблюдението, контролът на достъп, производствените машини, RFID складът, guest Wi‑Fi и логерите живеят в отделни сегменти. Guest мрежата няма свободен път към вътрешните LAN‑ове. Производствените VLAN‑и са изолирани и маршрутизирани през gateway‑а с ясни правила.
- Офис / сървъри
- Видеонаблюдение / NVR
- Контрол на достъп
- Производствени машини
- RFID / склад
- HMI / панели
- Proxmox second net
- Guest Wi‑Fi
- Loggers / сензори
- ISP primary / backup
Виртуализация
5 физически нода · 29 VM · quorate клъстер
Proxmox клъстер с пет нода носи ERP (production / testing / copy), фирмена поща с голям архив, бизнес портали, RFID, access control, производствени системи и работни файлови услуги. Повечето критични машини са с onboot и защита от случайно изтриване.
Ресурсите не са „една кутия под бюрото“: нодовете имат десетки ядра и стотици GB RAM в aggregate — така че ERP и пощата не се бият за въздух с тестовите среди.
Локации
Централа + два офиса на една логическа мрежа
HQ държи производството и DC. Офис 2 е вързан през WireGuard (site‑to‑site). Офис 3 — през OpenVPN. Контролът на достъп на трите места е в общ VLAN през тунелите. Хората работят „като в една сграда“, без да излагаме вътрешните услуги в интернет.
За отдалечен достъп на служители има десетки WireGuard и OpenVPN peer‑и — не ad‑hoc TeamViewer хаос.
- WireGuard — основен site link + ~26 конфигурирани peer‑а.
- OpenVPN — site link към третата локация + потребителски тунели.
- IPSec — site‑to‑site към партньори за ERP, с контролиран DNAT към вътрешните системи.
Още в експлоатация
Не само кабели и виртуалки
-
01
VoIP
Централа и IP телефони в LAN — телефонията е част от инфраструктурата, не отделен доставчик „някъде в облака“ без контрол.
-
02
Wi‑Fi и среда
UniFi AP‑та, guest SSID в изолиран VLAN, датчици за влажност в критични помещения — мониторинг през същия контролер.
-
03
Видео и физически достъп
Отделен сегмент за камери/NVR и отделен за контрол на врати/четци — свързани към трите локации през VPN.
-
04
L2 гръбнак
Оптика между главния РАК и производството, Aruba / MikroTik / production суичове, SNMP топология и порт↔MAC↔IP инвентар.
Ролята на g00NeT
Проектирахме я. Пускаме я. Държим я.
Това не е еднократен проект с PDF и „успех“. Поддържаме gateway‑а, клъстера, VPN‑ите, пощата и сегментацията във времето — ъпдейти, failover тестове, нови машини, нови VLAN‑и, нови peer‑и. Когато клиентът расте, мрежата расте с него, без да се пренаписва от нулата на всеки две години.
Ако ви трябва същото ниво за вашия завод или мулти‑офис — говорим конкретно: обхват, срокове, абонамент.